카카오톡 채널 1:1 채팅 버튼

Human Oversight

ISO 42001 AI 사용 현황 목록과 부서별 자료를 대조하는 두 담당자

ISO 42001 실제 사례: KPMG의 AI 사용 목록과 법인별 인증 범위

ISO 42001 공개 실제 사례 09 · KPMG “우리 회사가 쓰는 AI 목록은 있습니다.” 그런데 그 목록으로 누가 어떤 업무에 사용하는지까지 설명할 수 있습니까? 이번 ISO 42001 실제 사례는 캐나다 KPMG의 공개 발표와 해설에서 출발합니다. 도구 이름을 모은 목록과 실제 업무의 목적·책임을 연결한 관리대장의 차이를 살펴봅니다. 법인별 인증 범위를 읽는 방법과 ISO 42001 심사원 교육에 […]

ISO 42001 실제 사례: KPMG의 AI 사용 목록과 법인별 인증 범위 더 읽기"
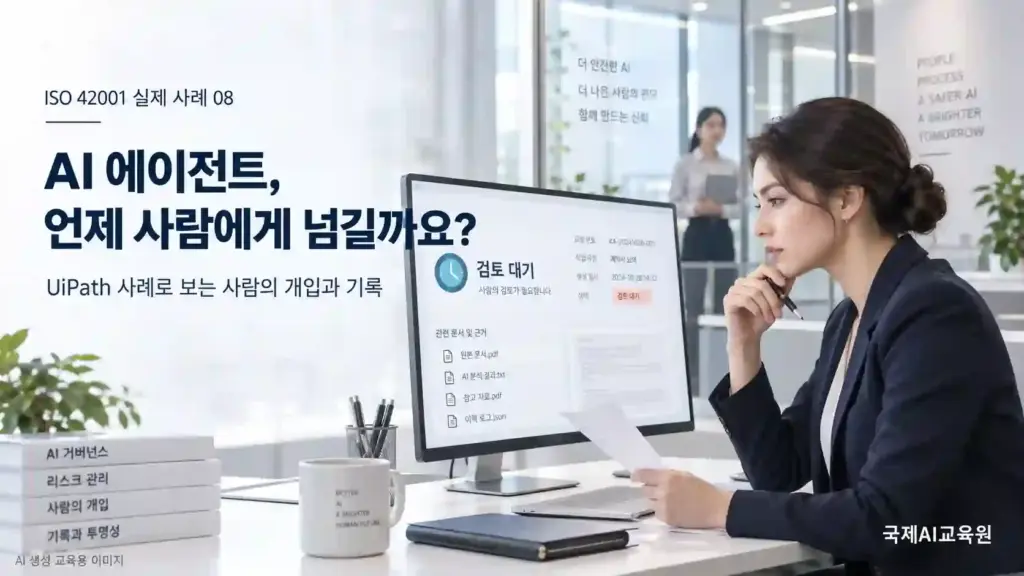
ISO 42001 AI 에이전트의 검토 대기 화면과 관련 문서를 대조하며 판단하는 담당자

ISO 42001 실제 사례: UiPath AI 에이전트의 사람 개입과 실행 기록

ISO 42001 공개 실제 사례 08 · UiPath “담당자에게 검토 요청을 보냈습니다.” 그렇다면 AI 에이전트는 다음 작업을 실행해도 될까요? 이번 ISO 42001 실제 사례는 UiPath의 인증서와 회사 설명을 바탕으로 사람의 개입(Human Oversight)을 살펴봅니다. 검토 요청, 사람의 결정, 실제 실행이 어떻게 연결되는지를 질문합니다. ISO 42001 심사원 교육과 조직의 AI 에이전트 운영 점검에 활용할 가상 실습도 담았습니다.

ISO 42001 실제 사례: UiPath AI 에이전트의 사람 개입과 실행 기록 더 읽기"

ISO 42001 AI 데이터 관리를 위해 자료 목록과 이용 목적·보안 관리 기록을 대조하는 두 전문가

ISO 42001 실제 사례: 한화생명의 AI 데이터와 보안 관리

ISO 42001 공개 실제 사례 07 · 한화생명 “이름을 지웠으니 AI에 넣어도 됩니다.” 이 설명을 들었다면 무엇부터 확인하시겠습니까? 이번 ISO 42001 실제 사례는 한화생명의 공개 발표에서 출발해 AI 데이터와 보안 관리의 질문을 살펴봅니다. 학습 데이터, AI에 입력하는 자료, 결과와 로그를 구분하고 각 용도에 맞는 증거를 찾습니다. ISO 42001 심사원 교육과 조직의 AI 활용 점검에 적용할

ISO 42001 실제 사례: 한화생명의 AI 데이터와 보안 관리 더 읽기"

ISO 42001 AI 위험수준과 검토 책임을 논의하며 평가 문서를 함께 확인하는 세 전문가

ISO 42001 실제 사례: 카카오뱅크의 AI 위험수준 평가와 검토 책임

ISO 42001 공개 실제 사례 06 · 카카오뱅크 AI의 위험 수준을 정했다면, 그 결과를 누가 검토하고 어떤 조건으로 사용을 결정할까요? 이번 ISO 42001 실제 사례에서는 카카오뱅크가 공개한 AI 거버넌스 자료를 바탕으로 위험수준 평가와 책임의 연결을 살펴봅니다. ISO 42001 심사원 교육과 조직의 AI 도입 검토에서 활용할 수 있도록, 확인된 사실에서 출발해 질문·증거·가상 실습으로 이어갑니다. AI 위험평가

ISO 42001 실제 사례: 카카오뱅크의 AI 위험수준 평가와 검토 책임 더 읽기"

ISO 42001 AI 서류 검토 사례에서 원본 문서와 화면의 추출 결과를 대조하는 담당자

ISO 42001 실제 사례: 식품안전정보원의 AI 서류 검토와 사람의 확인

ISO 42001 공개 실제 사례 02 · 식품안전정보원 AI가 서류에서 날짜와 주소를 추출하고 외국어 문서를 번역했다면, 담당자는 어떤 결과를 다시 확인해야 할까요? 이번 ISO 42001 실제 사례는 식품안전정보원의 해외제조업소 등록 업무에 적용한 AI 서류 자동검토를 살펴봅니다. 공개된 도입 사실에서 출발해, 원본·AI 결과·사람의 검토·최종 처리 기록을 연결하는 심사 질문을 구성했습니다. 원본 서류와 AI 처리 결과를 대조하는

ISO 42001 실제 사례: 식품안전정보원의 AI 서류 검토와 사람의 확인 더 읽기"

ISO 42001 AI 위험관리 검토를 위해 정보보호 자료와 AI 평가 자료를 대조하는 두 전문가

ISO 42001 실제 사례: Unique AG의 AI 위험관리와 심사 질문

ISO 42001 공개 실제 사례 01 · Unique AG 정보를 안전하게 보관하고 접근권한을 관리하는 조직이라도, AI가 근거 없는 답변을 만들거나 특정 집단에 불리한 결과를 내놓는다면 무엇을 더 확인해야 할까요? 이 글은 Unique AG의 공개 자료를 바탕으로, 기존 정보보호 체계와 AI 경영시스템을 연결하는 방법을 살펴봅니다. ISO 42001 심사원 교육을 준비하는 독자와 내부심사 담당자가 질문 → 확인할

ISO 42001 실제 사례: Unique AG의 AI 위험관리와 심사 질문 더 읽기"

AI 비서에게 메일 발송을 맡기기 전에: 위험도 4등급과 사람 책임 프로토콜

국제AI교육원 교육 자료 · AI 에이전트와 Human Oversight AI 비서가 메일을 대신 보낼 수 있는 시대입니다. 편리해진 만큼 질문도 달라졌습니다. “AI가 보낼 수 있는가”가 아니라 “누가 승인하고, 누가 책임지는가”입니다. 이 글은 메일 한 통을 자동화할 때 조직이 미리 정해 두어야 할 승인 절차와 점검 방법, 그리고 AI에게 그대로 전달할 수 있는 지침 문구를 정리한 교육

AI 비서에게 메일 발송을 맡기기 전에: 위험도 4등급과 사람 책임 프로토콜 더 읽기"

YouTube Instagram