ISO 42001 공개 실제 사례 09 · KPMG
“우리 회사가 쓰는 AI 목록은 있습니다.” 그런데 그 목록으로 누가 어떤 업무에 사용하는지까지 설명할 수 있습니까?
이번 ISO 42001 실제 사례는 캐나다 KPMG의 공개 발표와 해설에서 출발합니다. 도구 이름을 모은 목록과 실제 업무의 목적·책임을 연결한 관리대장의 차이를 살펴봅니다. 법인별 인증 범위를 읽는 방법과 ISO 42001 심사원 교육에 활용할 가상 실습도 함께 담았습니다.
1. 캐나다 KPMG의 발표와 회사 해설을 구분해 읽습니다
캐나다 KPMG는 2026년 9월 2일 ISO 42001 인증 취득을 발표하고, 인증 심사를 수행한 기관을 Schellman Compliance로 소개했습니다. 회사는 자체 AI 운영에서 거버넌스와 책임·감독을 강화한 경험을 고객 지원에도 활용하겠다고 설명합니다.
| 중심 사례 | KPMG Canada · 감사·세무·자문 등 전문 서비스 |
|---|---|
| 발표일·표준 | 2026년 9월 2일 · ISO 42001 인증 취득 발표 |
| 인증기관 | 회사 발표 기준 Schellman Compliance |
| 도입 설명 | 책임 있는 AI 원칙을 일상 운영과 연결하고 내부 경험을 축적 |
| 근거 유형 | B — 회사 공식 발표와 책임자 인터뷰 형식의 공식 해설 |
| 추가 확인 | 인증서에 적힌 법인명·판본·범위·사업장·유효기간과 현재 등록 상태, 실제 내부 운영 기록 |
출처: KPMG Canada 인증 취득 발표. 발표일은 페이지에 표시된 날짜를 기준으로 했습니다.
별도의 공식 해설에서 회사는 AI 경영시스템의 범위를 먼저 정하고 기존 운영과의 차이를 검토했으며, 책임·위험 및 영향평가·생애주기 관리·모니터링을 보완했다고 설명합니다. 보안·개인정보·법무·위험관리·내부심사 등 기존 기능을 연결하는 점도 강조합니다.
회사가 제시하는 출발점은 AI 사용처와 목적, 책임자, 데이터와 외부 공급자, 위험 및 통제를 파악하는 것입니다. 신뢰와 의사결정 개선은 회사가 설명하는 가치이며, 이 글에서 인증 전후의 정량 성과로 제시하지 않습니다.
2. 같은 도구도 업무 목적에 따라 확인할 내용이 달라집니다
이하의 질문과 관리대장 예시는 공개 설명을 바탕으로 확장한 교육용 해설입니다. KPMG의 실제 내부 양식이나 운영 절차를 재현한 것은 아닙니다.
예를 들어 한 생성형 AI 도구를 기획팀은 공개 자료 요약에, 고객지원팀은 고객 문의 답변 초안에 사용할 수 있습니다. 도구 이름은 같아도 입력 자료, 결과를 받는 사람, 검토 책임과 잘못된 결과의 영향은 달라집니다.
따라서 도구를 구매했다는 기록과 그 도구의 특정 업무 사용을 검토했다는 기록을 나누어 봅니다. 도구 하나를 무조건 여러 행으로 나누라는 뜻은 아닙니다. 조직의 관리 방식 안에서 서로 다른 사용 목적과 책임을 추적할 수 있는지가 핵심입니다.
목록에 이름이 있다는 사실만으로 모든 용도가 승인됐다고 판단하지 않습니다. 반대로 특정 양식이 없다는 이유만으로 부적합을 정하지도 않습니다. 조직이 정한 관리 기준과 다른 기록을 포함해 실제 사용을 파악하고 통제하는지 확인합니다.
3. 같은 브랜드라도 인증의 법인과 범위를 따로 확인합니다
미국 KPMG도 2025년 11월 18일 별도로 ISO 42001 인증 취득을 발표했습니다. 캐나다 발표의 회사 소개는 각 KPMG 회원사가 법적으로 구별되는 별도 실체임을 설명합니다. 두 발표를 묶어 전 세계의 모든 KPMG 업무가 하나의 인증 범위에 포함된다고 해석하지 않습니다.
출처: 미국 KPMG 인증 취득 발표, 2025년 11월 18일 및 캐나다 KPMG 발표의 회사 소개.
이 구분은 공급자를 검토하는 조직에도 적용할 수 있습니다. 실제 계약 상대방과 서비스를 운영하는 조직, 인증서의 보유 법인과 범위가 어떻게 연결되는지 확인합니다. 이름이 다르면 관계를 설명할 자료를 요청하고, 이름이 같더라도 업무와 서비스가 범위에 포함되는지 대조합니다.
조직의 AI 사용 목록과 인증 범위는 서로 다른 자료입니다. 전자는 무엇을 사용하는지 보여 주고, 후자는 어떤 경영시스템이 인증 대상인지 설명합니다. 어느 하나가 다른 하나를 대신하지는 않습니다.
4. 목록의 한 행을 실제 업무 기록과 대조합니다
| 확인 항목 | 심사 질문 | 증거의 예 |
|---|---|---|
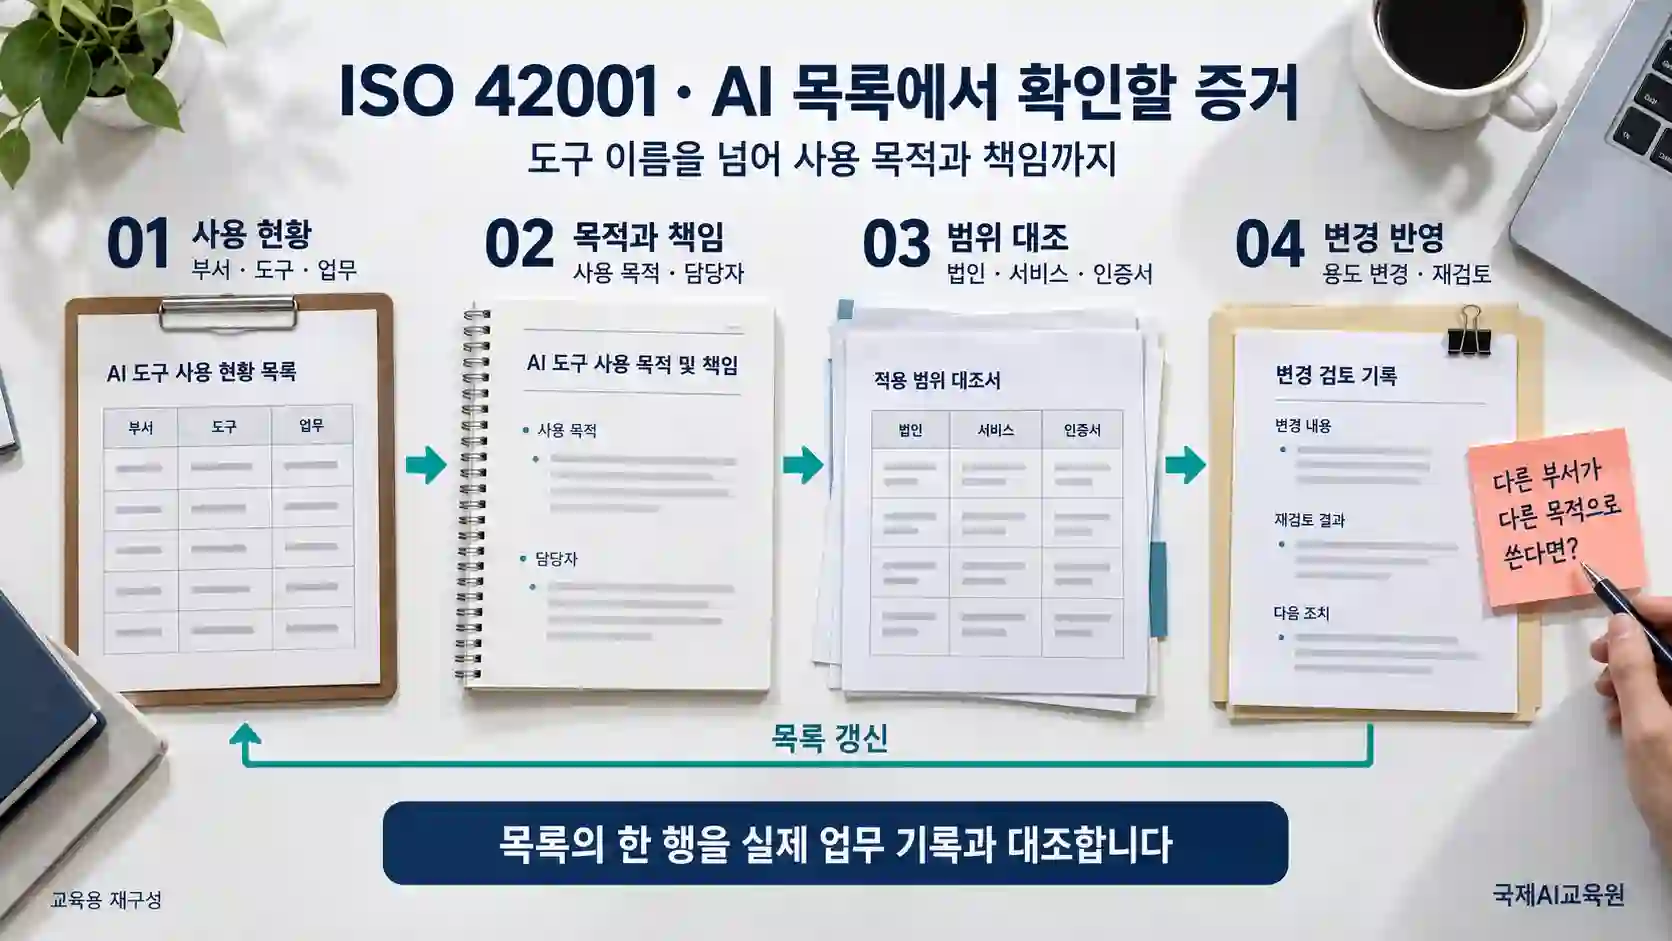
| 사용 현황 | 어느 부서가 어떤 AI를 어떤 업무에 사용합니까? 목록 밖의 사용을 어떻게 발견합니까? | 사용 목록, 도입 요청, 계정·구매 기록, 부서 확인 결과 |
| 목적·데이터 | 입력하는 자료와 결과의 이용 대상은 무엇입니까? 허용된 목적과 실제 사용이 같습니까? | 사용 조건, 업무 표본, 데이터 분류, 위험·영향 검토 |
| 책임·검토 | 업무 책임자와 기술 관리자는 누구입니까? 결과를 누가 검토하고 문제를 누구에게 전달합니까? | 역할·권한, 검토 기준, 결과 확인 및 문제 처리 기록 |
| 공급자·범위 | 계약 상대와 운영 주체는 누구입니까? 인증을 근거로 제시한다면 해당 서비스와 범위가 연결됩니까? | 계약, 서비스 설명, 인증서 범위, 공급자 검토 기록 |
| 변경·갱신 | 부서나 목적이 바뀌면 누가 재검토하고 목록에 반영합니까? | 변경 요청, 재평가·승인, 목록 수정 이력, 후속 점검 |
목록에서 업무로 내려가는 확인과, 실제 업무에서 목록으로 돌아오는 확인을 함께 해 보세요. 목록의 모든 행이 채워져 있어도 실제로 쓰는 AI나 달라진 용도가 빠져 있을 수 있습니다. 추가 확인이 필요한 이유와 적용 기준을 먼저 정한 뒤 발견사항을 판단합니다.
5. 가상 실습: 사내 요약용 AI를 고객 답변에 썼다면?
한 조직의 AI 관리대장에는 생성형 AI 도구가 ‘기획팀의 공개 자료 요약’ 용도로 등록돼 있습니다. 고객지원팀은 같은 도구를 고객 답변 초안 작성에 사용합니다. 담당자는 “등록된 도구라 사용해도 되는 줄 알았다”고 설명합니다. 고객지원 용도의 별도 검토 여부와 실제 입력 자료, 답변의 전달 과정은 아직 확인하지 못했습니다.
KPMG에서 발생한 사건이 아닌 교육용 가상 상황입니다.
① 사실·설명·미확인 정보를 나눕니다
- 확인한 사실: 목록의 등록 용도와 고객지원팀의 사용 목적이 다릅니다.
- 담당자 설명: 도구 등록을 다른 업무의 사용 허용으로 이해했습니다.
- 미확인 정보: 승인 범위, 별도 검토 기록, 입력 자료, 결과 검토와 외부 전달 여부입니다.
② 목록의 문구만 보고 판단하지 않습니다
조직의 사용 승인 및 변경 관리 기준부터 확인합니다. 다른 기록에 고객지원 용도가 이미 포함돼 있는지, 업무 책임자가 검토했는지, 입력과 출력에 어떤 조건이 적용되는지 살펴봅니다. 고객 답변 초안을 만들었다는 사실과 그 답변을 검토 없이 고객에게 보냈다는 사실도 구분합니다.
③ 적용 기준과 실제 차이를 근거로 판단합니다
사용 목적 변경 전에 검토하도록 정했는데 해당 검토 없이 운영한 객관적 증거가 확인된다면, 기준과 실행의 차이를 발견사항으로 작성할 수 있습니다. 이미 적절한 검토·승인이 다른 기록에 있다면 목록 갱신 기준의 충족 여부를 따로 확인합니다. 목록의 표현이 짧다는 사실만으로 미승인 사용이나 개인정보 노출을 단정하지 않습니다.
④ 우리 조직의 한 건을 작성합니다
ISO 42001 심사원 교육에서는 가상의 AI 업무 한 건을 골라 ‘사용 부서 / 도구 / 목적 / 입력 자료 / 결과 이용 대상 / 책임자 / 검토 방식 / 공급자 / 최근 변경일’을 적어 보세요. 각 항목 옆에는 답을 뒷받침할 기록을 연결합니다.
그다음 다른 부서가 같은 도구를 사용하게 됐다고 가정합니다. 어떤 항목과 검토가 달라져야 하는지 표시하고, 목록을 갱신할 사람까지 정해 보세요. 이 항목들은 실습 예시이며 표준이 정한 단일 양식은 아닙니다.
AI 목록은 도구 이름의 모음에서 끝나지 않습니다. 실제 사용 목적과 책임, 변경 기록까지 이어져야 합니다.
함께 읽으면 좋은 사례
허용된 목적과 실제 이용을 구분하는 질문은 ISO 27001·27701 개인정보 이용 목적 가상 사례로 이어집니다. 접근할 수 있는 권한과 특정 목적으로 사용할 수 있는 근거를 함께 확인해 보세요.
출처와 이 글의 확인 범위
- 캐나다 KPMG 인증 취득 발표 — 2026년 9월 2일
- 캐나다 KPMG 공식 해설 — 도입 경험과 AI 목록·책임에 관한 회사 설명
- 미국 KPMG 인증 취득 발표 — 2025년 11월 18일, 법인별 발표를 구분하기 위한 보조 자료
확인일은 2026년 9월 29일입니다. 인증서 원본과 내부 관리대장은 확인 범위에 포함하지 않았습니다. 질문과 가상 실습은 교육용 해설이며, 회사의 컨설팅 서비스 설명을 독립적인 성과 검증으로 사용하지 않습니다.