AI 운영 기준 프레임워크
도구를 고르기 전에, 운영 기준부터 정합니다
AI 도입은 도구를 고르는 문제로 보이기 쉽습니다. 실제 운영에서는 데이터 연결, 접근 권한, 개인정보 보호, 책임 구조가 먼저 정리되어야 AI를 안전하게 활용할 수 있습니다. 중소기업 AI 운영 기준은 직원, AI 도구, 데이터, 보안, 책임 구조를 하나의 운영 체계로 연결하는 기준입니다.

01
어떤 업무에 AI를 쓸 수 있나요?
AI를 쓸 수 있는 업무와 제한할 업무를 먼저 나눕니다.
02
어떤 데이터를 입력할 수 있나요?
고객정보, 계약서, 기술자료 같은 민감 데이터의 입력 기준을 정합니다.
03
누가 결과를 검토하나요?
AI 산출물을 승인하고, 고치고, 내보내는 책임자를 지정합니다.
04
기록과 Evidence가 남고 있나요?
AI 사용 기록과 운영 Evidence가 남아야 개선과 책임 추적이 가능합니다.
우리 회사는 지금 어디까지 정해져 있나요?
- AI를 써도 되는 업무와 쓰면 안 되는 업무가 문서로 정해져 있다
- AI에 입력하면 안 되는 데이터가 직원에게 안내되어 있다
- AI 결과물을 외부로 내보내기 전에 확인하는 사람이 정해져 있다
- 누가 어떤 AI 도구를 쓰는지 회사가 확인할 수 있다
AI 사용 정책(AUP, Acceptable Use Policy)
중소기업이 먼저 설계할 AI 사용 정책의 네 가지 기준
외부 체크리스트를 그대로 옮겨 오면 문서와 실제 운영이 따로 움직이기 쉽습니다. 공개된 AI 보안·개인정보 안내서에서 반복해서 다루는 운영 기준 네 가지를 우리 조직의 AI 사용 정책에 담는 것부터 시작합니다.
CRITERIA 01
승인된 AI 도구 정의
직원이 각자 고른 무료 도구를 일일이 막기보다, 회사가 허용하고 관리할 수 있는 도구 목록을 정해 둡니다.
CRITERIA 02
사내 데이터 등급과 입력 범위
일반 정보, 대외비, 고객 개인정보처럼 데이터 등급을 나누고, 등급별로 AI에 입력할 수 있는 범위를 정합니다.
CRITERIA 03
AI 산출물 검토
AI 답변의 사실 오류(할루시네이션)와 저작권 문제를 담당자가 확인한 뒤 활용하는 절차를 둡니다.
CRITERIA 04
AI 생성물 표시 기준
고객 안내나 대외 문서처럼 AI가 만든 결과물이 밖으로 나갈 때, 이를 어떻게 표시할지 기준을 정합니다.

확인해 둘 법 기준 · AI 생성물 표시
2026년 1월 22일 시행된 「인공지능 발전과 신뢰 기반 조성 등에 관한 기본법」(AI 기본법)은 생성형 AI를 이용한 제품·서비스를 제공하는 AI 사업자에게 결과물이 AI로 생성되었다는 사실을 표시하도록 정하고 있습니다. 정부는 과태료 부과에 최소 1년 이상의 계도기간을 두기로 했습니다. 우리 회사가 AI 사업자에 해당하는지는 제공하는 서비스에 따라 달라지므로, 세부 기준은 시행령과 정부 안내를 확인하세요.
기준일 2026년 10월 5일 · 이 내용은 법률 자문이 아니며, 적용 여부는 전문가와 확인하시기 바랍니다.
운영 책임
지속 가능한 AI 정책의 다섯 가지 레이어
AI 사용 가이드라인은 한 번 만들고 끝나는 문서보다, 계정과 기록을 꾸준히 관리하는 운영에서 효과가 납니다. 사내 AI 정책(AUP)을 설계할 때 다음 다섯 가지를 뼈대로 삼으면 직원의 AI 사용을 일관된 기준으로 관리하는 데 도움이 됩니다.
- 목적왜 AI를 쓰고, 무엇을 얻으려 하는지
- 적용 범위어떤 부서·업무·도구에 적용하는지
- 계정 관리회사 계정 사용, 권한 부여와 회수
- 로그 관리누가 어떤 도구로 무엇을 했는지 기록
- 교육과 책임정기 교육, 위반 시 처리, 결과 책임자
국제AI교육원의 판단
보안 솔루션을 더 찾기 전에, 누가 어떤 도구로 어떤 등급의 데이터를 다룰지 운영 책임과 권한을 문서로 정하는 것이 AI 보안의 출발점입니다.
EXPERT INSIGHT
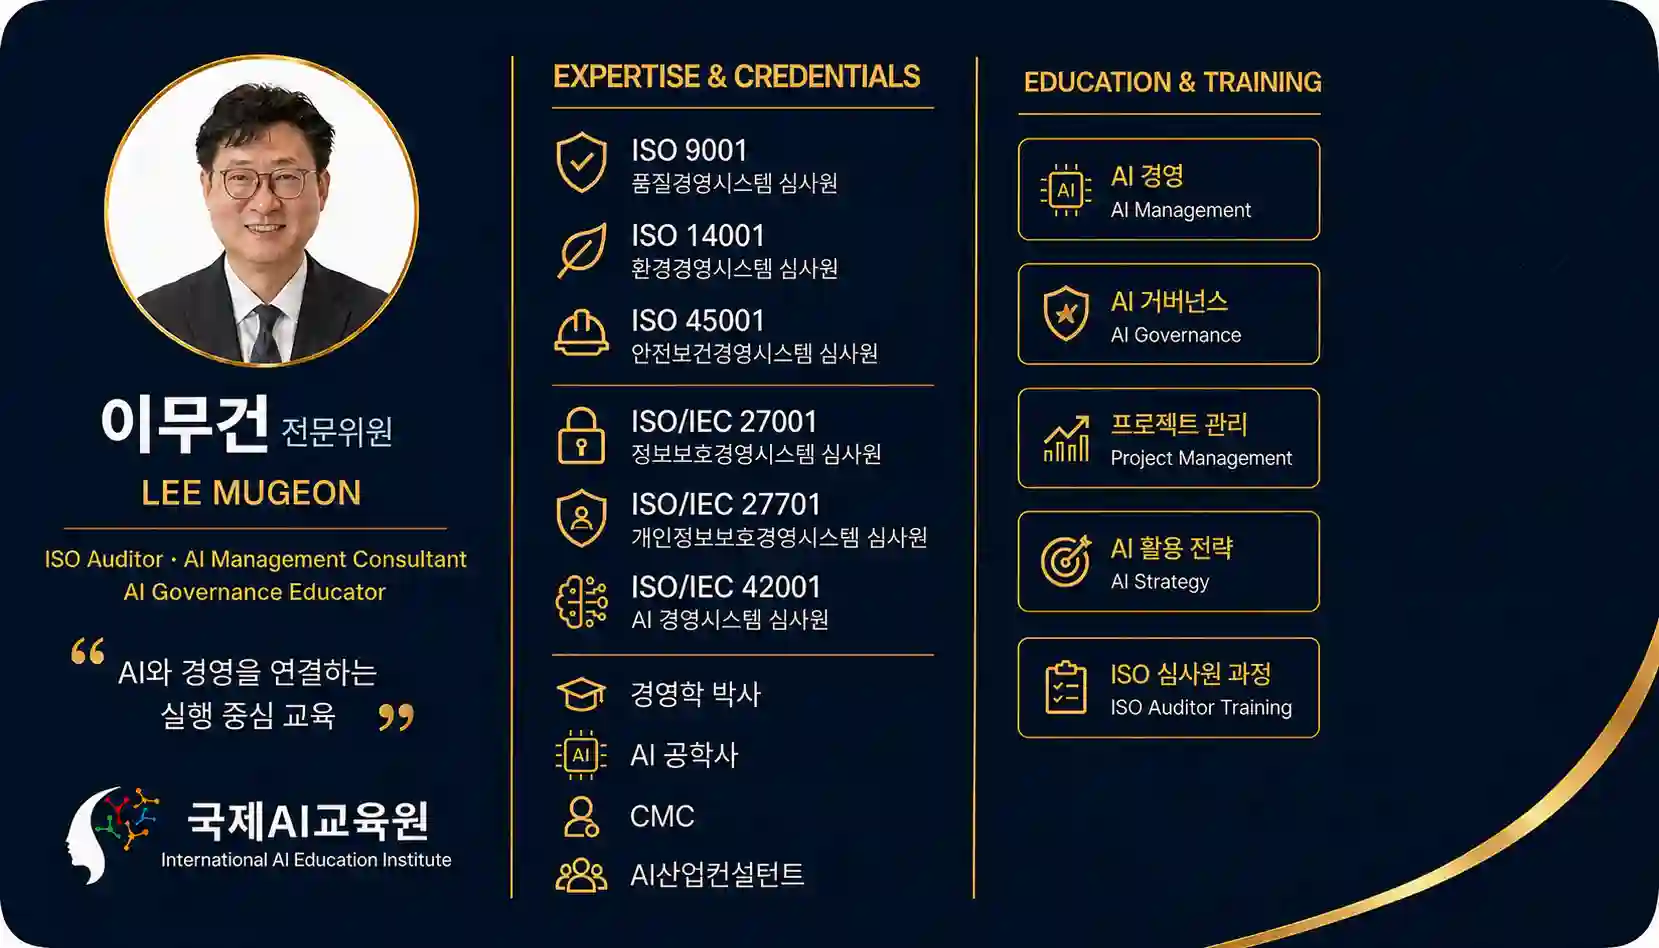
이무건 전문위원
국제AI교육원 전문위원 · 경영학박사 · CMC · ISO/IEC 42001 AI 경영시스템 심사원
실무의 보안 위험은 외부 공격만큼이나, 운영 기준이 없는 곳에서 직원이 데이터를 그대로 입력하는 데서도 생깁니다. 계정 권한과 기록 관리의 주체를 사내 AI 정책(AUP)에 적고, 정기적인 임직원 교육과 함께 실제로 운영했다는 증거(Operational Evidence)를 남기는 것이 거버넌스의 출발입니다.
AI 거버넌스
운영 기준을 경영 체계로 잇는 ISO/IEC 42001
사용 정책과 운영 기준을 조직 전체에 정착시킬 때 참고할 수 있는 국제표준이 ISO/IEC 42001 인공지능 경영시스템입니다. ISO/IEC 42001은 개별 AI 모델의 기술 성능을 평가하는 표준이 아닙니다. 조직이 AI를 책임 있게 개발·제공·사용하기 위한 경영시스템 요구사항을 다루며, 조직이 정한 기준이 경영진 승인과 정기적인 리스크 평가를 거쳐 실제 운영에서 작동하는지 관리하는 틀이 됩니다.

다음 단계에서 확인할 질문
- 실제 LLM 운영 환경에서 직원의 정보 접근 권한은 어떻게 통제되나요?
- AI가 잘못된 결과를 냈을 때, 사람이 개입한 경로(Human Oversight)는 무엇으로 확인하나요?
함께 확인하면 좋은 공식 자료
- 「인공지능(AI) 보안 안내서」과학기술정보통신부 · 한국인터넷진흥원(KISA) · 2025년 12월
- 「생성형 AI 서비스 이용자를 위한 개인정보 보호 가이드」개인정보보호위원회 · 2026년 5월
- OWASP Top 10 for Large Language Model ApplicationsOWASP GenAI Security Project · 2025년 판
자료명과 발간 시기는 2026년 10월 5일 각 기관 게시판 기준입니다.
중소기업 AI 도입,
무엇을 먼저 결정해야 할까요?
AI 도입은 도구를 고르기 전에, 우리 회사의 업무 적용 범위와 위험, 책임과 운영 기준을 정하는 데서 시작합니다.

업무와 운영 기준을 정하는 일,
AI 도입은 여기서 출발합니다
현재 업무와 AI 활용 수준을 진단하고, 적용 우선순위, AI 리스크, 보안·개인정보, 책임과 승인 구조, 운영 기준 및 실행 로드맵을 기업 상황에 맞춰 설계합니다.
AI를 적용할 업무와 제외할 영역을 구분하고 우선순위를 정합니다.
오류, 편향, 과도한 의존, 품질 저하 등 업무별 위험을 확인합니다.
입력할 수 있는 정보와 제한할 정보, 데이터 보호 기준을 정리합니다.
AI 결과를 누가 검토하고 승인하며 책임질지 정합니다.
평일 10:00 ~ 16:00 상담 가능
기업의 업무 환경과 AI 활용 수준을 확인한 뒤 적합한 도입 범위와 운영 방향을 안내해 드립니다.