카카오톡 채널 1:1 채팅 버튼

IAEI

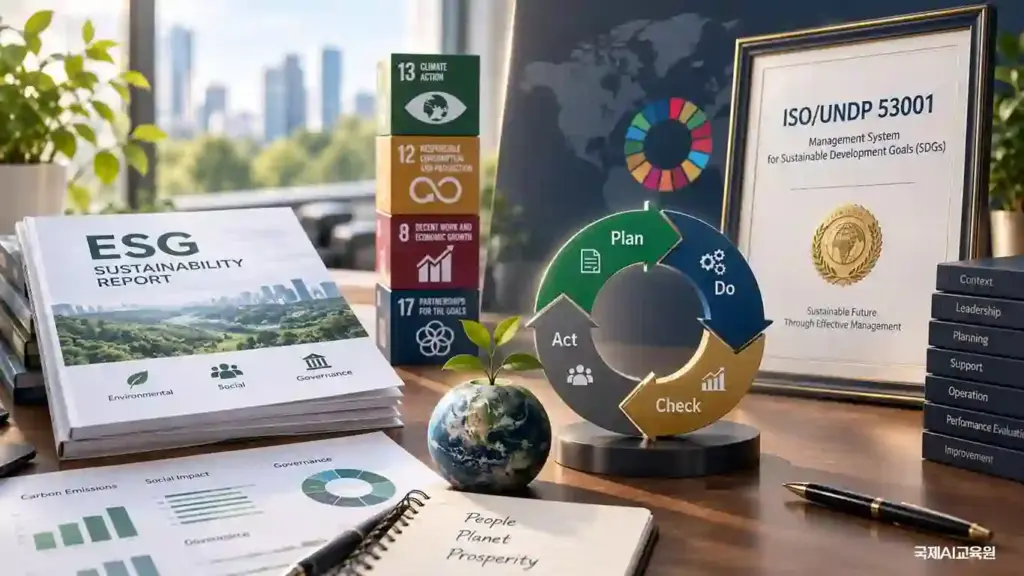
ESG 보고와 ISO/UNDP 53001 인증의 차이를 보여주는 이미지 — 공시 문서와 경영시스템 인증 구조 대비

ISO/UNDP 53001은 기존 ESG와 무엇이 다른가

ESG 보고서는 이미 작성하고 있는데, ISO/UNDP 53001은 왜 또 필요할까요? 결론부터 말하면 둘은 같은 일을 두 번 하는 것이 아닙니다. ESG 보고(GRI, CSRD 등)는 “무엇을 했는지 외부에 알리는” 공시(公示) 활동이고, ISO/UNDP 53001은 “그것을 어떤 관리체계로 실행했는지”를 제3자가 확인하고 인증하는 경영시스템입니다. 질문 자체가 다릅니다. ESG 보고서(공시)와 ISO/UNDP 53001 인증(경영시스템)은 서로 다른 축의 활동입니다. 왜 이 질문이 […]

ISO/UNDP 53001은 기존 ESG와 무엇이 다른가 더 읽기"

교육하고 절차를 바꿨다면, 시정조치는 끝났을까요?

ISO/IEC 27001·27701 통합심사 사례 10 · 시정조치 완료와 효과 확인 교육과 절차 개정의 실행 기록을 변경 후 실제 업무 증거와 대조합니다. AI로 제작한 가상 교육 장면입니다. “담당자를 다시 교육했고 절차도 개정했습니다. 시정조치는 완료입니다.” 교육 참석 기록과 개정 절차가 있습니다. 계획한 일을 실행했다는 증거입니다. 그렇다면 원인이 해소되고 같은 문제가 다시 발생할 가능성도 줄었다고 판단해도 될까요? 이번

교육하고 절차를 바꿨다면, 시정조치는 끝났을까요? 더 읽기"

백업은 성공했다는데, 고객정보도 복구될까요?

ISO/IEC 27001·27701 통합심사 사례 09 · 백업 성공과 복구 검증 백업 작업의 성공 표시와 복구 후 실제 사용 가능성을 구분해 확인합니다. AI로 제작한 가상 교육 장면입니다. “매일 백업합니다. 최근 작업은 모두 성공이고, 복구 시험도 했습니다.” 백업 결과 화면에는 성공 표시가 이어집니다. 그렇다면 장애가 나도 고객정보와 첨부자료를 복구해 업무를 재개할 수 있다고 판단해도 될까요? 이번 ISO

백업은 성공했다는데, 고객정보도 복구될까요? 더 읽기"

고객정보를 요청한 사람, 본인이 맞을까요?

ISO/IEC 27001·27701 통합심사 사례 08 · 개인정보 열람 요청과 본인 확인 고객정보를 제공하기 전에 요청자의 권한과 제공 범위, 전달 경로를 확인합니다. AI로 제작한 가상 교육 장면입니다. “예전에 이용한 주문·상담 내역을 보내 주세요. 등록한 이메일은 지금 사용할 수 없으니 이 주소로 부탁드립니다.” 이름과 주문번호는 실제 고객정보와 일치합니다. 담당자는 자료를 준비했습니다. 이 정도면 요청한 주소로 보내도 될까요?

고객정보를 요청한 사람, 본인이 맞을까요? 더 읽기"

접속기록이 남으면 이상 조회도 확인되고 있을까요?

ISO/IEC 27001·27701 통합심사 사례 07 · 접속기록과 이상 조회 점검 접속기록의 특정 구간을 업무 일정과 대조하며 실제 점검의 근거를 확인합니다. AI로 제작한 가상 교육 장면입니다. “접속기록은 자동으로 남습니다. 매월 점검하고 있고, 이번 달도 이상 없음입니다.” 담당자가 점검표와 로그 화면을 보여줍니다. 기록도 있고 점검 결과도 있습니다. 그런데 표본을 살펴보니 한 계정의 고객정보 조회가 짧은 시간에 집중돼

접속기록이 남으면 이상 조회도 확인되고 있을까요? 더 읽기"

이름을 가렸다면 고객정보를 테스트에 써도 될까요?

ISO/IEC 27001·27701 통합심사 사례 06 · 테스트 데이터와 마스킹 화면에 이름이 가려져 있어도 저장 데이터의 변환 결과와 보호 상태는 따로 확인합니다. AI로 제작한 가상 교육 장면입니다. “이름과 전화번호는 마스킹했습니다. 내부 개발자만 쓰는 테스트 환경이라 괜찮습니다.” 화면에는 별표가 보입니다. 고객 이름을 그대로 읽을 수는 없습니다. 그렇다면 테스트에 사용하는 데이터가 적절하게 보호되고 있다고 판단해도 될까요? 이번 ISO

이름을 가렸다면 고객정보를 테스트에 써도 될까요? 더 읽기"

고객정보 오발송, 메일 회수로 끝났을까요?

ISO/IEC 27001·27701 통합심사 사례 05 · 고객정보 오발송과 사고 대응 메일 회수를 요청한 뒤에도 실제 회수 결과와 정보 노출 범위를 확인합니다. AI로 제작한 가상 교육 장면입니다. “잘못 보낸 메일은 회수 요청했습니다. 상대방도 삭제했다고 답했으니 종결해도 되지 않을까요?” 당황스러운 상황에서 담당자가 신속히 조치했습니다. 하지만 회수 요청 기록과 수신자의 답변만으로 무엇까지 확인할 수 있을까요? 이번 ISO 27001·27701

고객정보 오발송, 메일 회수로 끝났을까요? 더 읽기"

고객정보를 삭제했다는데, 백업과 외부 서비스에는 남아 있지 않을까요?

ISO/IEC 27001·27701 통합심사 사례 04 · 개인정보 삭제와 백업 점검 삭제 완료 기록과 실제 처리 범위를 저장 위치별로 대조합니다. AI로 제작한 가상 교육 장면입니다. “삭제는 완료했습니다. 이제 고객 이름으로 검색해도 나오지 않습니다.” 담당자가 보여준 화면에는 검색 결과가 없습니다. 처리 요청도 ‘완료’로 표시돼 있습니다. 그렇다면 고객정보의 삭제가 끝났다고 판단해도 될까요? 이번 ISO 27001·27701 통합심사 사례에서는 회원

고객정보를 삭제했다는데, 백업과 외부 서비스에는 남아 있지 않을까요? 더 읽기"

고객정보를 암호화했다면, 다른 목적으로 사용해도 될까요?

ISO/IEC 27001·27701 통합심사 사례 03 · 개인정보 이용 목적과 접근권한 고객정보의 접근권한과 다른 목적으로 이용할 근거를 따로 확인합니다. AI로 제작한 가상 교육 장면입니다. “암호화된 시스템입니다. 마케팅팀에만 권한을 줬으니 괜찮지 않을까요?” 고객정보를 안전하게 보관하는 일은 중요합니다. 하지만 저장된 정보를 다른 업무에 활용하려 할 때는 질문이 하나 더 필요합니다. 그 목적으로 이 정보를 이용할 수 있다고 판단한

고객정보를 암호화했다면, 다른 목적으로 사용해도 될까요? 더 읽기"

클라우드 업체가 인증을 받았다면, 우리 회사는 무엇을 더 확인해야 할까요?

ISO/IEC 27001·27701 통합심사 사례 02 · 클라우드 공급자와 이용 조직의 책임 공급자의 인증 범위와 책임 분담, 우리 조직의 실제 이용 설정을 함께 확인합니다. AI로 제작한 가상 교육 장면입니다. “인증받은 업체입니다. 보안은 검증됐다고 봐도 되지 않을까요?” 새로운 클라우드 서비스를 검토할 때 자주 나올 법한 설명입니다. 공급자가 받은 인증은 검토에 활용할 수 있는 중요한 자료입니다. 하지만 그

클라우드 업체가 인증을 받았다면, 우리 회사는 무엇을 더 확인해야 할까요? 더 읽기"

YouTube Instagram