
정책 문서가 있다는 것과 그 정책이 지켜졌는지 증명하는 것은 다릅니다
가온 심사원은 정책 문서의 존재 여부가 아니라, 그 정책이 실제 업무에서 지켜졌는지를 확인할 수 있는 운영 로그가 있는지를 확인합니다. 정책은 있지만 운영 증거가 없는 상태는 위반과는 다른, 더 근본적인 공백입니다.
01 정책과 실행의 차이
정책 문서를 만들고 교육하는 것은 시작입니다. 그 정책이 실제 업무에서 지켜졌는지는 별도로 확인해야 합니다.
02 위반과 공백은 다르다
정책을 위반한 사례가 발견된 것이 아닙니다. 위반이 있었는지 없었는지조차 확인할 방법이 없는 상태입니다.
03 운영 로그의 의미
누가, 언제, 무엇을 대조 확인했는지 남는 기록이 있어야 정책이 실제로 작동했다고 볼 수 있습니다.
04 교육 이수와 실행 여부
정책 교육을 이수했다는 기록은 정책을 알고 있다는 증거일 뿐, 실제로 지켰다는 증거는 아닙니다.
05 가온 심사원의 확인 방식
가온 심사원은 정책 문서와 교육 기록보다, 실제 업무 처리 과정에서 남는 대조·확인 로그를 우선 확인합니다.
AI 정책은 있었지만 운영 증거는 없었습니다
왜 이 사례가 중요할까요?
이 사례에서 조직은 AI 활용 정책 문서를 갖추고 있었고, 관련 부서 전원이 교육을 이수한 상태였습니다. 정책에는 서명까지 되어 있어서, 겉으로 보면 아무 문제가 없어 보입니다.
하지만 핵심 질문은 따로 있었습니다. 이 정책이 실제 업무에서 몇 번, 어떻게 지켜졌는지 증명할 수 있습니까?
정책에서 중요한 것은 문서가 존재하는지가 아닙니다. 그 정책이 실제로 지켜졌는지를 조직 스스로 설명할 수 있어야 합니다.
정책 문서와 교육 기록이 있어도 실행 로그가 없다면, 조직은 정책을 “가지고 있을” 뿐 “운영하고 있다”고 보기 어렵습니다.
운동 계획표를 떠올려 보세요
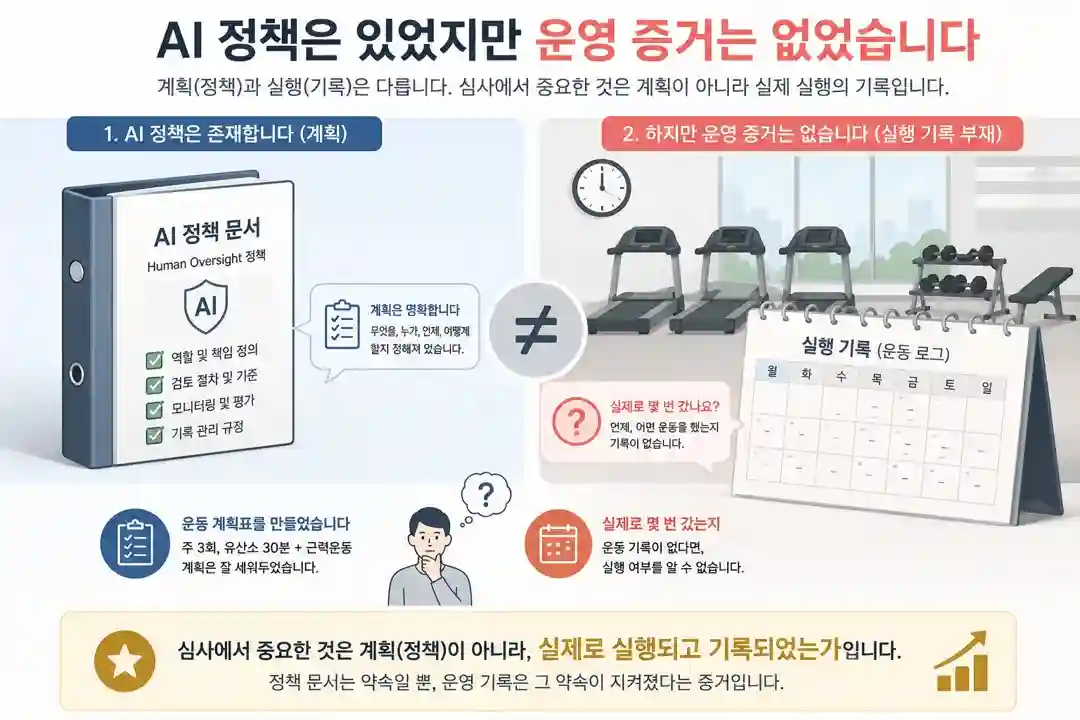
심사에서 중요한 것은 계획(정책)이 아니라, 실제로 실행되고 기록되었는가입니다.
헬스장에 등록하고, 트레이너와 함께 상세한 주간 운동 계획표까지 짰다고 해봅시다. 계획표에는 “주 3회, 유산소 30분 + 근력운동”이라고 명확히 적혀 있습니다.
그런데 몇 달 뒤 “실제로 몇 번 갔습니까?”라는 질문을 받으면 어떨까요. 계획표는 있고, 등록도 했지만, 실제로 몇 번 갔는지, 어떤 운동을 했는지 기록해 둔 게 없다면 대답하기 어려울 수 있습니다.
조직의 AI 정책도 마찬가지입니다. 계획표(정책 문서)가 잘 짜여 있는 것과, 그 계획이 실제로 실행되고 기록되었는지는 완전히 다른 질문입니다. 가온 심사원이 궁금해하는 건 계획표가 아니라, 실제로 몇 번 갔는지를 보여주는 기록입니다.
실제 진단 결과는 무엇을 보여주었을까요?
이번 사례에서 D몰은 온라인 쇼핑몰 MD팀이 AI로 상품 설명을 생성해 사용하고 있었고, “AI로 생성한 상품 설명은 게시 전 반드시 제조사 원본 자료와 대조 확인한다”는 공식 정책 문서를 갖추고 있었습니다.
MD팀 전원이 이 정책 교육을 받았고 서명도 완료했습니다. 그러나 가온 심사원은 정책의 존재와 서명만으로 판단하지 않습니다. 실제로 몇 건의 상품 설명이 대조 확인을 거쳤는지, 확인 없이 게시된 건은 없는지를 함께 확인합니다.
정책은 있었지만, 확인했다는 증거는 없었습니다.
가온 심사원은 정책 문서나 서명 자체를 부정하지 않습니다. 다만 그 정책이 실제 업무 흐름 속에서 확인 가능한 형태로 실행되고 있는지를 확인합니다. 이번 사례의 핵심 위험은 정책 위반이 아니라, 정책이 지켜졌는지조차 아무도 증명할 수 없는 구조입니다.
그렇다면 이런 “증명 불가능한 정책”은 왜 Governance Risk로 이어질까요?
정책 문서는 증거가 아니라 약속입니다
정책 문서는 조직이 무엇을 하겠다고 약속한 것입니다. 그 약속이 지켜졌는지는 문서가 아니라 운영 기록으로만 확인할 수 있습니다.
가온 심사원은 이 둘을 구분합니다. 정책이 존재한다는 사실과, 그 정책이 실제로 운영되고 있다는 사실은 서로 다른 질문에 대한 답입니다.
이 사례 말고도, 가온 심사원은 다른 공백도 확인합니다


중소기업
AI 도입,
무엇을 먼저 결정해야 할까요?
AI 도입은 도구를 고르는 일이 아니라, 우리 회사의 업무 적용 범위와 위험, 책임 및 운영 기준을 결정하는 과정입니다.

AI 도입의 시작은 기술이 아니라
업무와 운영 기준을 정하는 일입니다.
현재 업무와 AI 활용 수준을 진단하고, 적용 우선순위, AI 리스크, 보안·개인정보, 책임과 승인 구조, 운영 기준 및 실행 로드맵을 기업 상황에 맞춰 설계합니다.
AI를 적용할 업무와 제외할 영역을 구분하고 우선순위를 설정합니다.
오류, 편향, 과도한 의존, 품질 저하 등 업무별 위험을 확인합니다.
입력 가능한 정보와 제한할 정보, 데이터 보호 기준을 정리합니다.
AI 결과를 누가 검토하고 승인하며 책임질지를 명확하게 설계합니다.
기업의 업무 환경과 AI 활용 수준을 확인한 후 적합한 도입 범위와 운영 방향을 안내해 드립니다.